为企业开源库安全”抢时间”
Lightwell是Red Hat与IBM联手推出的一款产品,专门应对企业开源生态中的安全困境。许多漏洞潜伏在生产环境使用的库版本里,而上游维护者要么尚未修复,要么根本无意修复。
根据Red Hat公布的数据,超过90%的企业应用代码源自开源或第三方库,而一个典型的企业代码库在任何时刻都承载着超过500个已知漏洞。
更令人担忧的是,针对已知漏洞的攻击往往比补丁发布早到整整一周。

Lightwell的核心思路是绕过这段等待期。它不依赖上游维护者推送修复,而是直接将补丁反向移植到企业实际运行的版本中,并通过安全的软件包仓库分发。
400个漏洞已清除,更多语言即将跟进

截至目前,Lightwell已成功清除了基础Java库中的400个此前未知的漏洞。它不仅超越了公开的CVE记录,还按照负责任的披露流程将修复方案贡献给了上游社区。
初期的主要目标是那些运行着Java环境、且依赖版本被锁定无法安全升级的组织。Lightwell直接在原地进行修补,同时保持锁定版本的完整性。

下一步,覆盖范围将从Java扩展到其他语言,Python、JavaScript和.NET均已列入路线图。每种语言都将遵循相同的策略——将修复反向移植到生产版本,并将适用补丁贡献回上游。
Clearinghouse向所有企业开放

与此同时,Clearinghouse Premier服务在此之前一直采取限制性准入策略,仅面向关键基础设施领域的精选组织开放。
如今这一限制已取消,该服务已达到全面可用状态,任何企业无需等待基础设施资质审批即可直接注册使用。

Lightwell目前提供两个接入层级:
- Lightwell Network:已于7月全面开放,采用自助订阅模式,任何组织均可接入,提供反向移植补丁及合规文档。
- Clearinghouse Premier:提供更定制化的服务,企业可指定自身环境中最关注的漏洞、提前获知漏洞公开前的预警信息,并精确掌握修复到达时间。

AI智能体加剧了开源安全的紧迫性
整体而言,Lightwell属于IBM与Red Hat承诺投入50亿美元用于开源安全的重要组成,两家公司均指出,AI辅助工具的普及让老旧且未修补的开源依赖风险进一步上升。
Red Hat Lightwell副总经理兼总经理Gunnar Hellekson对此强调:
AI智能体一夜之间改变了威胁格局,它们以机器速度利用旧有依赖发起攻击。它们并不在意代码库是十年前的还是被视为稳定的,因为一个微小的突破口就足以串联成完整的攻击链。
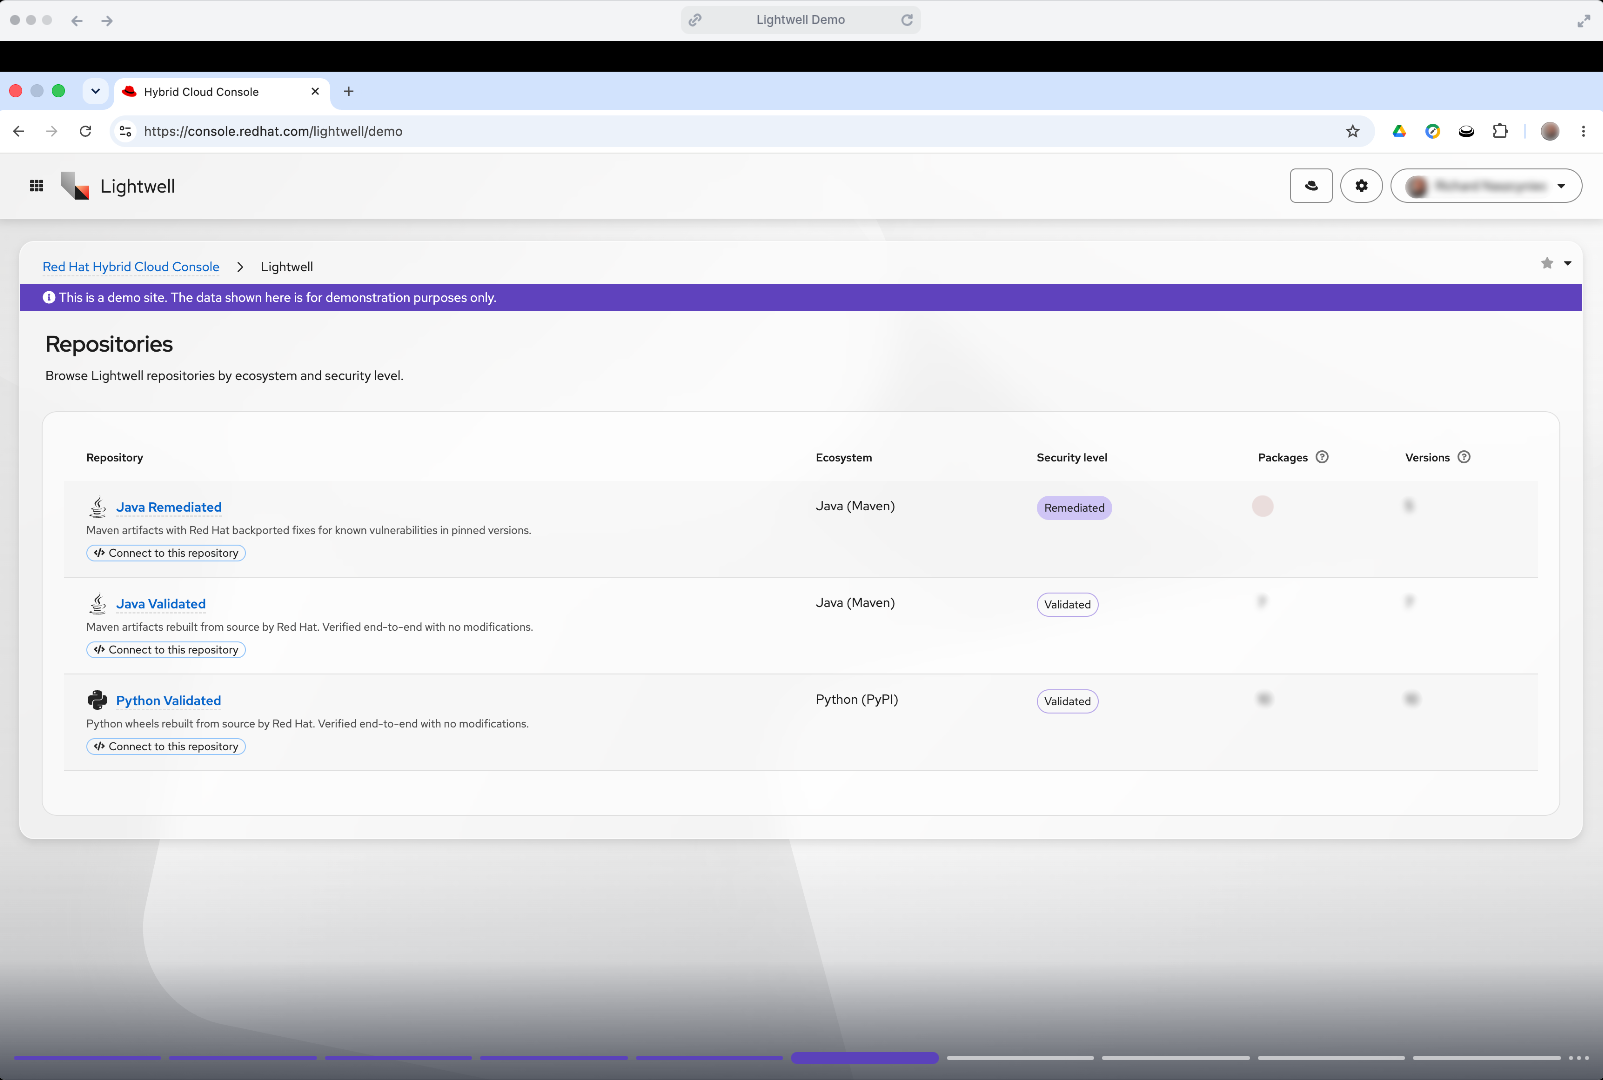
如果想深入了解Lightwell的功能,可以前往Red Hat的技术演示页面,体验完整的补丁工作流程。
关注微信号:智享开源 ,及时了解更新信息。
原文链接:https://feed.itsfoss.com/link/24361/17490619/red-hat-lightwell-status-update


 扫码关注公众号:智享开源

还没有任何评论,你来说两句吧!