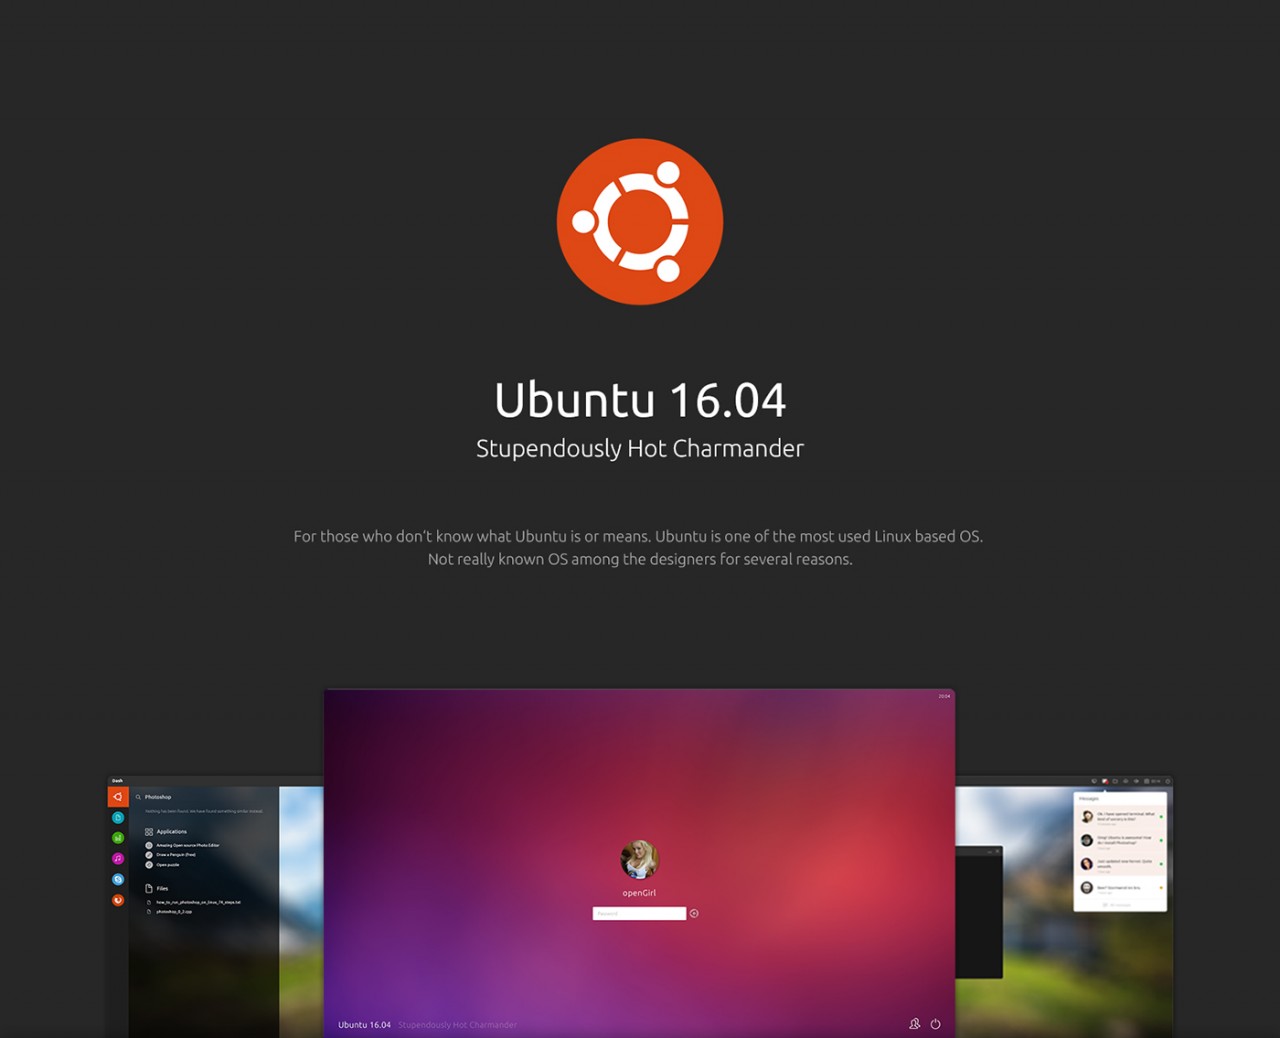
Ubuntu 16.04 LTS (Xenial Xerus) 的五年扩展安全维护(ESM)窗口已于 2026 年 4 月结束。如果您仍在运行 16.04 版本,请务必解决您的支持状态,以确保持续的安全性和合规性。
您的支持选项
既然 16.04 已进入其遗留阶段,您有两个主要路径:
- 升级到更新的 LTS 版本:您可以迁移到更新的版本,例如 Ubuntu 24.04 LTS,但请注意,从 16.04 没有直接的升级路径;您必须从 16.04 LTS 逐步迁移到 24.04 LTS。
- 激活遗留附加组件:通过将遗留附加组件添加到您的 Ubuntu Pro 订阅中,您可以将安全维护再延长五年,使总生命周期达到 15 年(直到 2031 年 4 月)。
什么是遗留附加组件?
遗留附加组件是针对已完成其初始 10 年生命周期的 LTS 版本的专门扩展。它为已超出其 ESM 生命周期的 LTS 版本提供 Linux 内核、关键基础设施和数千个开源软件包的安全补丁,非常适合那些拥有专业硬件或专有堆栈且尚无法迁移的组织。
遗留附加组件可作为 Ubuntu Pro 订阅的高级附加组件提供。
遗留附加组件涵盖哪些内容?
虽然 ESM 涵盖 Ubuntu 版本的第 5 至 10 年,但遗留附加组件涵盖第 10 至 15 年。
Canonical 为“main”和“universe”存储库中的二进制软件包提供安全维护。
关键补丁将继续为基本软件包提供支持,包括 MySQL 5.7、Python 2.7、PostgreSQL 9.5 和 NGINX 1.10。
支持包括 OpenStack Mitaka 以及技术上可行的关键组件,如 Ceph 和 Kubernetes。
为何选择 Legacy 附加组件?
迁移一座已有十年历史的基础设施是一项艰巨的任务。无论是由于复杂的故障排除、硬件兼容性,还是严格的监管要求(如PCI-DSS或欧盟《网络韧性法案》),有时都无法实现即时升级。
传统附加组件可让您:
- 保持关键任务系统运行,避免使用未打补丁的CVE。
- 继续遵守安全标准,同时您的团队专注于长期迁移规划。
- 接收您设备的持续安全补丁。
- 访问24×7技术支持,用于修复故障和错误。
下一步该做什么
2026年4月之后,在没有旧版附加组件的情况下运行Ubuntu 16.04,意味着您的系统不再接收安全更新,导致其出现潜在漏洞。
为了保持安全状态,强烈建议您为 Ubuntu 16.04 LTS 提供 Legacy 覆盖。


 扫码关注公众号:智享开源

评论功能已经关闭!