漏洞越来越多,Canonical决定”用AI打AI”
如果你今年关注过安全新闻,一定会注意到一个趋势:公开报告的安全漏洞数量正在激增。AI辅助的缺陷发现技术,让漏洞暴露的速度已经超过了维护者修复的速度,每一款Linux发行版都感受到了前所未有的压力。
Canonical的应对策略很简单——以魔法打败魔法。在刚刚结束的Ubuntu Summit 26.10大会上,Canonical正式推出了名为 Surge 的多智能体AI系统,用于自动完成漏洞分类并生成针对Ubuntu软件包的反向移植补丁。
不过先别慌:这些AI生成的修复并不会自动进入你的常规Ubuntu安全更新渠道。
Surge产出的修复补丁会被推送到一个全新的“按需订阅”边缘归档仓库(Edge Archive)中,只有经过人工全面测试之后,才会流入常规更新通道。
漏洞井喷:Canonical正在面对的一个现实
这一宣布出现在大会开场的安全主题环节中,由工程副总裁Pierre Guillemin亲自讲解。
他先从数字说起:
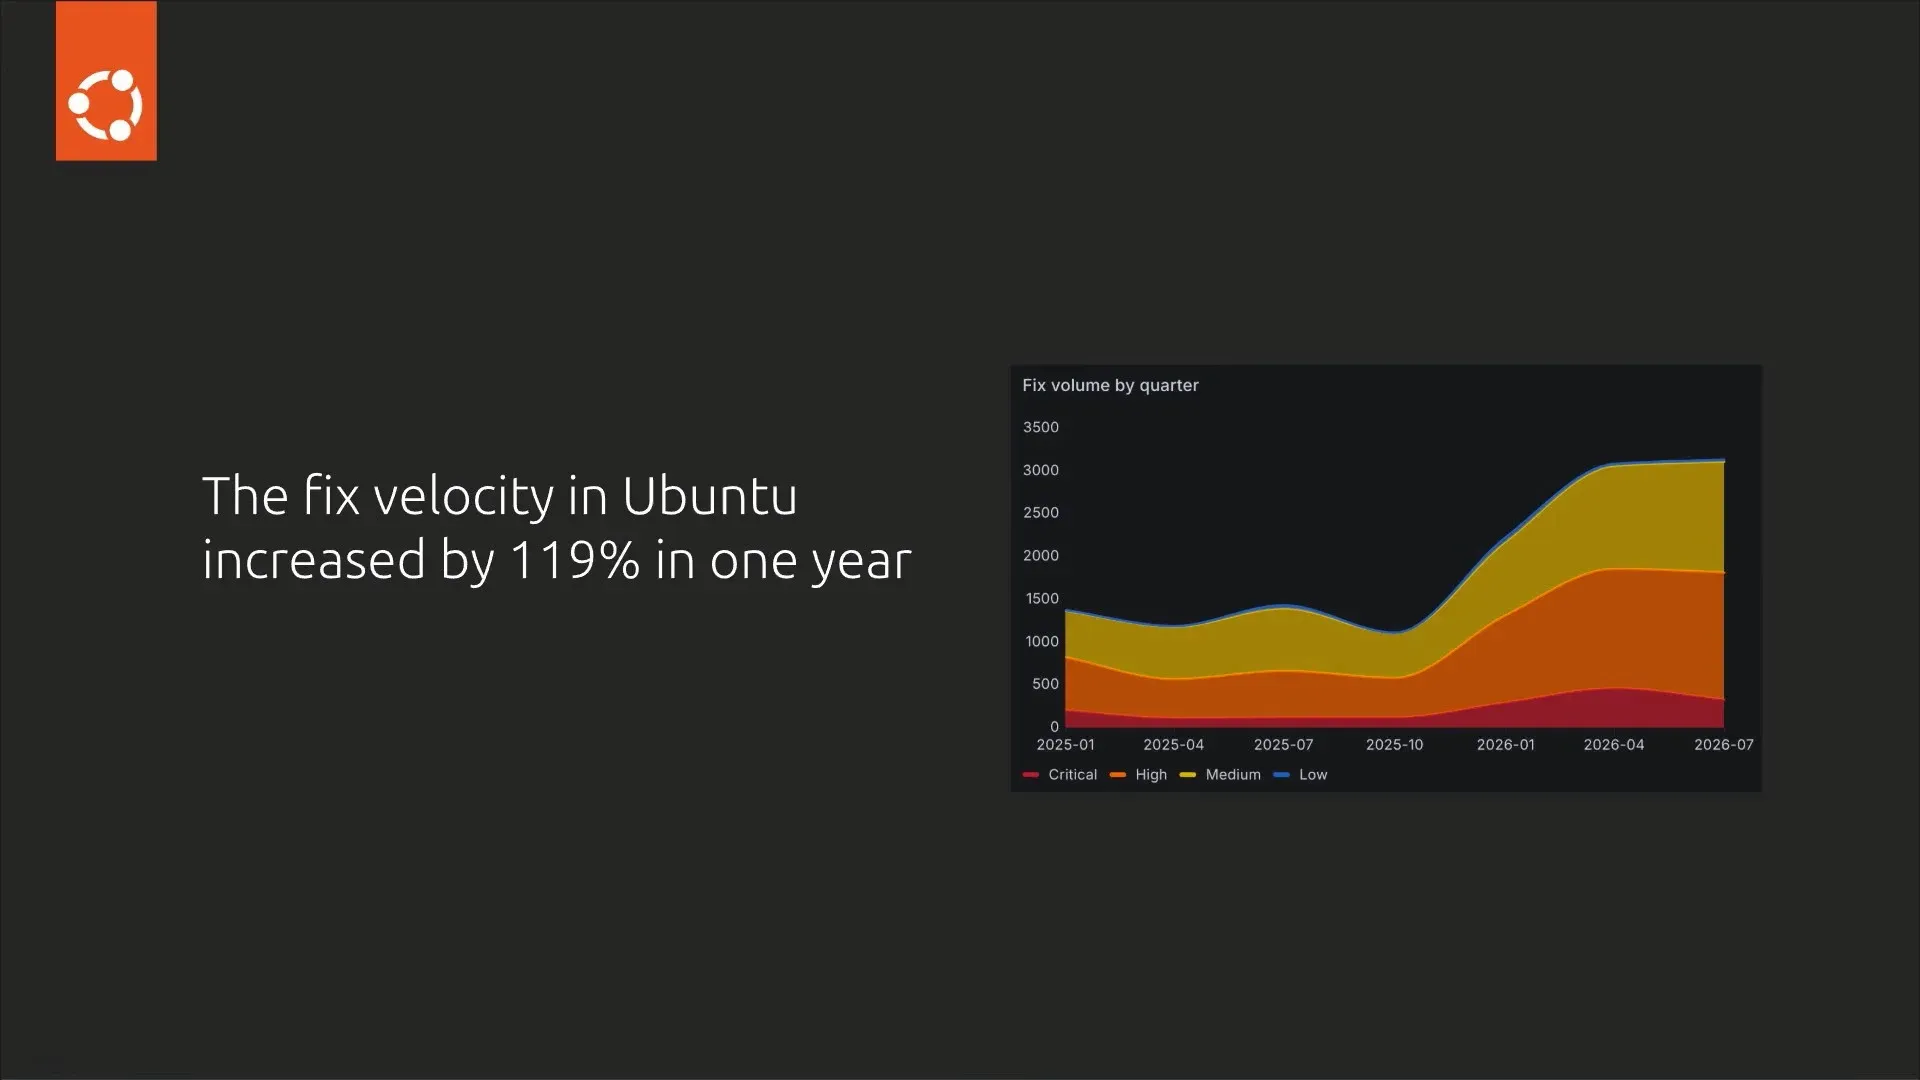
- 过去一年内,Ubuntu的“修复速度”提升了119%
- 按季度统计,2025年初每个季度大约修复1,400个CVE,到2026年中已攀升至约3,100个/季度
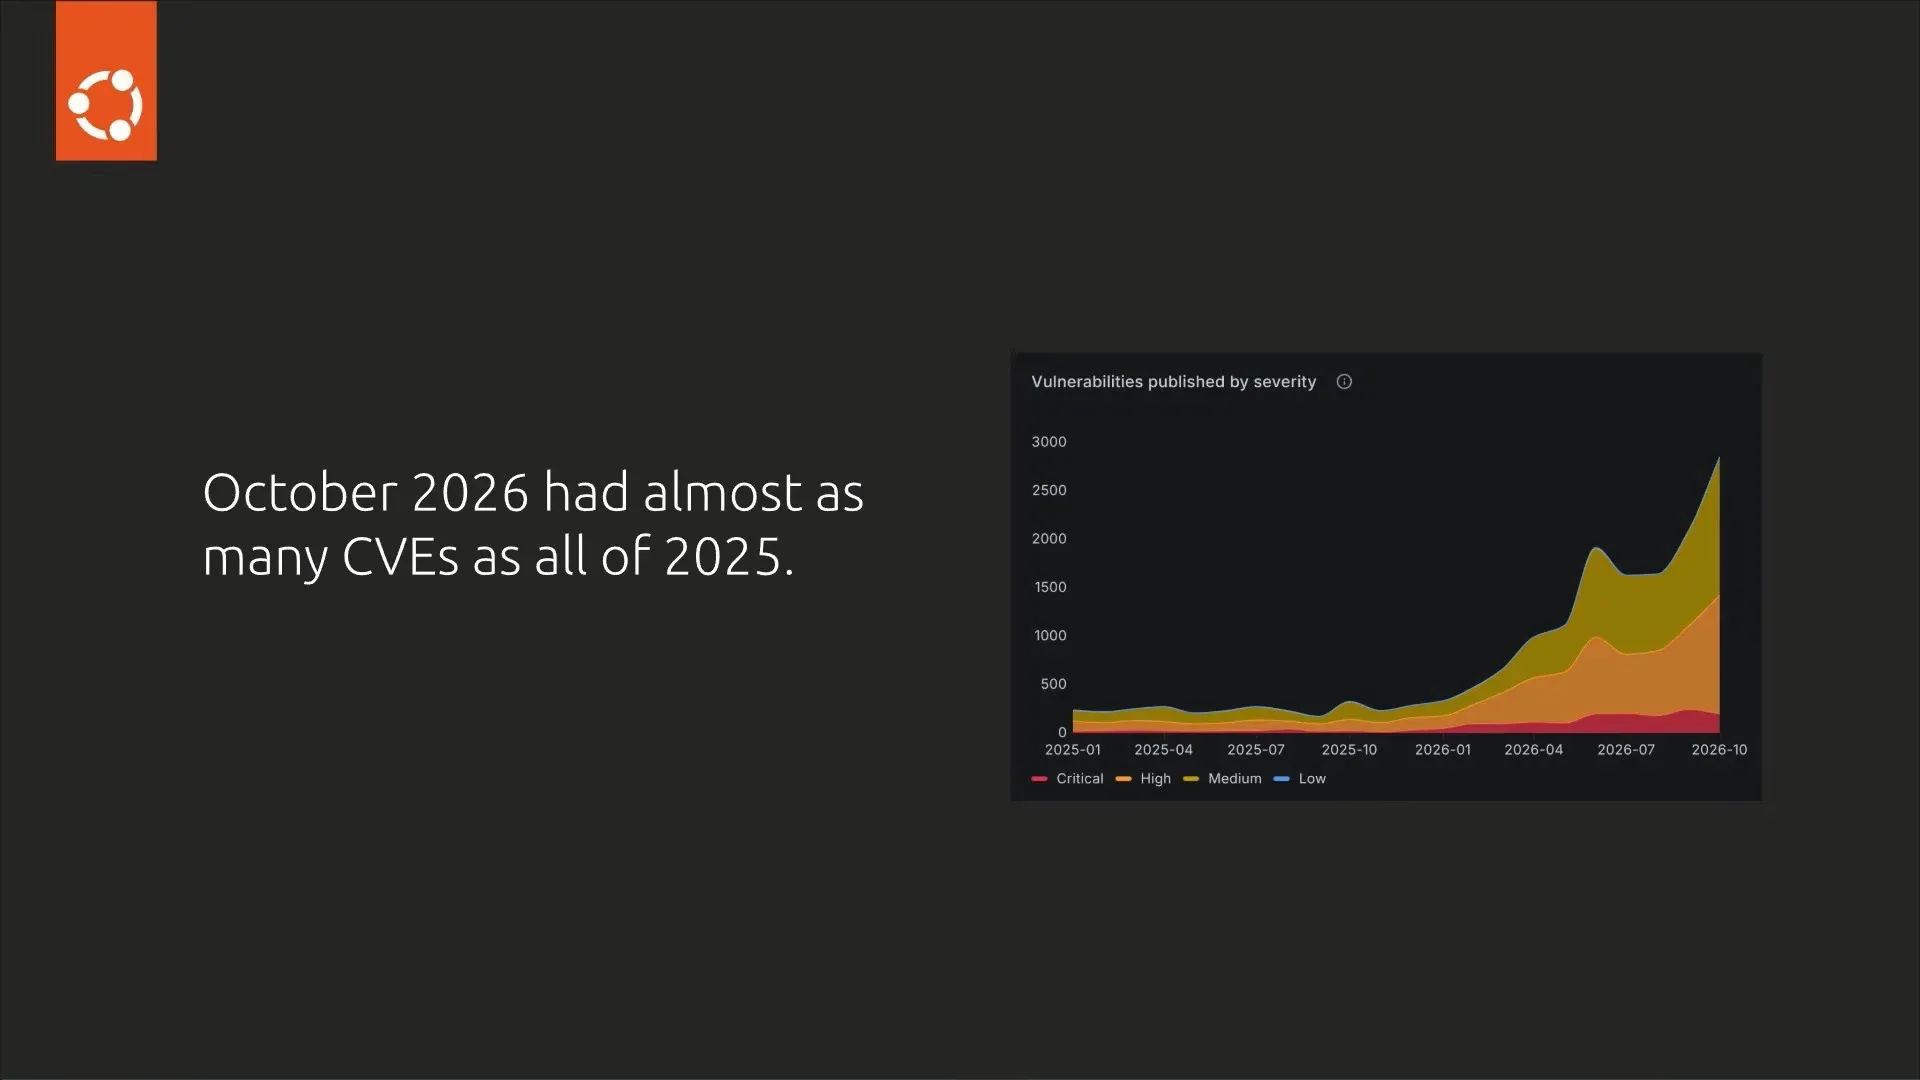
- 更惊人的是:仅2026年10月一个月的CVE数量,几乎等同于2025年全年
而且Canonical预计这还远非终点。Guillemin表示,预计2027年的CVE数量将再翻一个数量级。
当漏洞增长远超人力增速,传统的招聘扩招和加班模式显然无法跟上节奏。Canonical需要一套新的方法论。
认识Surge:多智能体编排框架
Surge是一个面向Ubuntu漏洞修复的多智能体编排框架。
说直白一点:它构建了一条流水线,多个专业方向的AI智能体各司其职,分别负责漏洞确认、方案生成、测试验证等不同环节,最终产出可用的补丁。
Guillemin指出,这套系统建立在Canonical超过20年的Ubuntu安全工作积累之上,目标很明确:在CVE激增的情况下,既不留下积压债务,也不牺牲质量。
需要注意的是,Surge目前仅覆盖用户态软件包(即archive中的应用程序和库),内核相关CVE不在范围内。内核修复采用独立的反向移植流程,走另一套发布周期。
Surge是如何工作的?
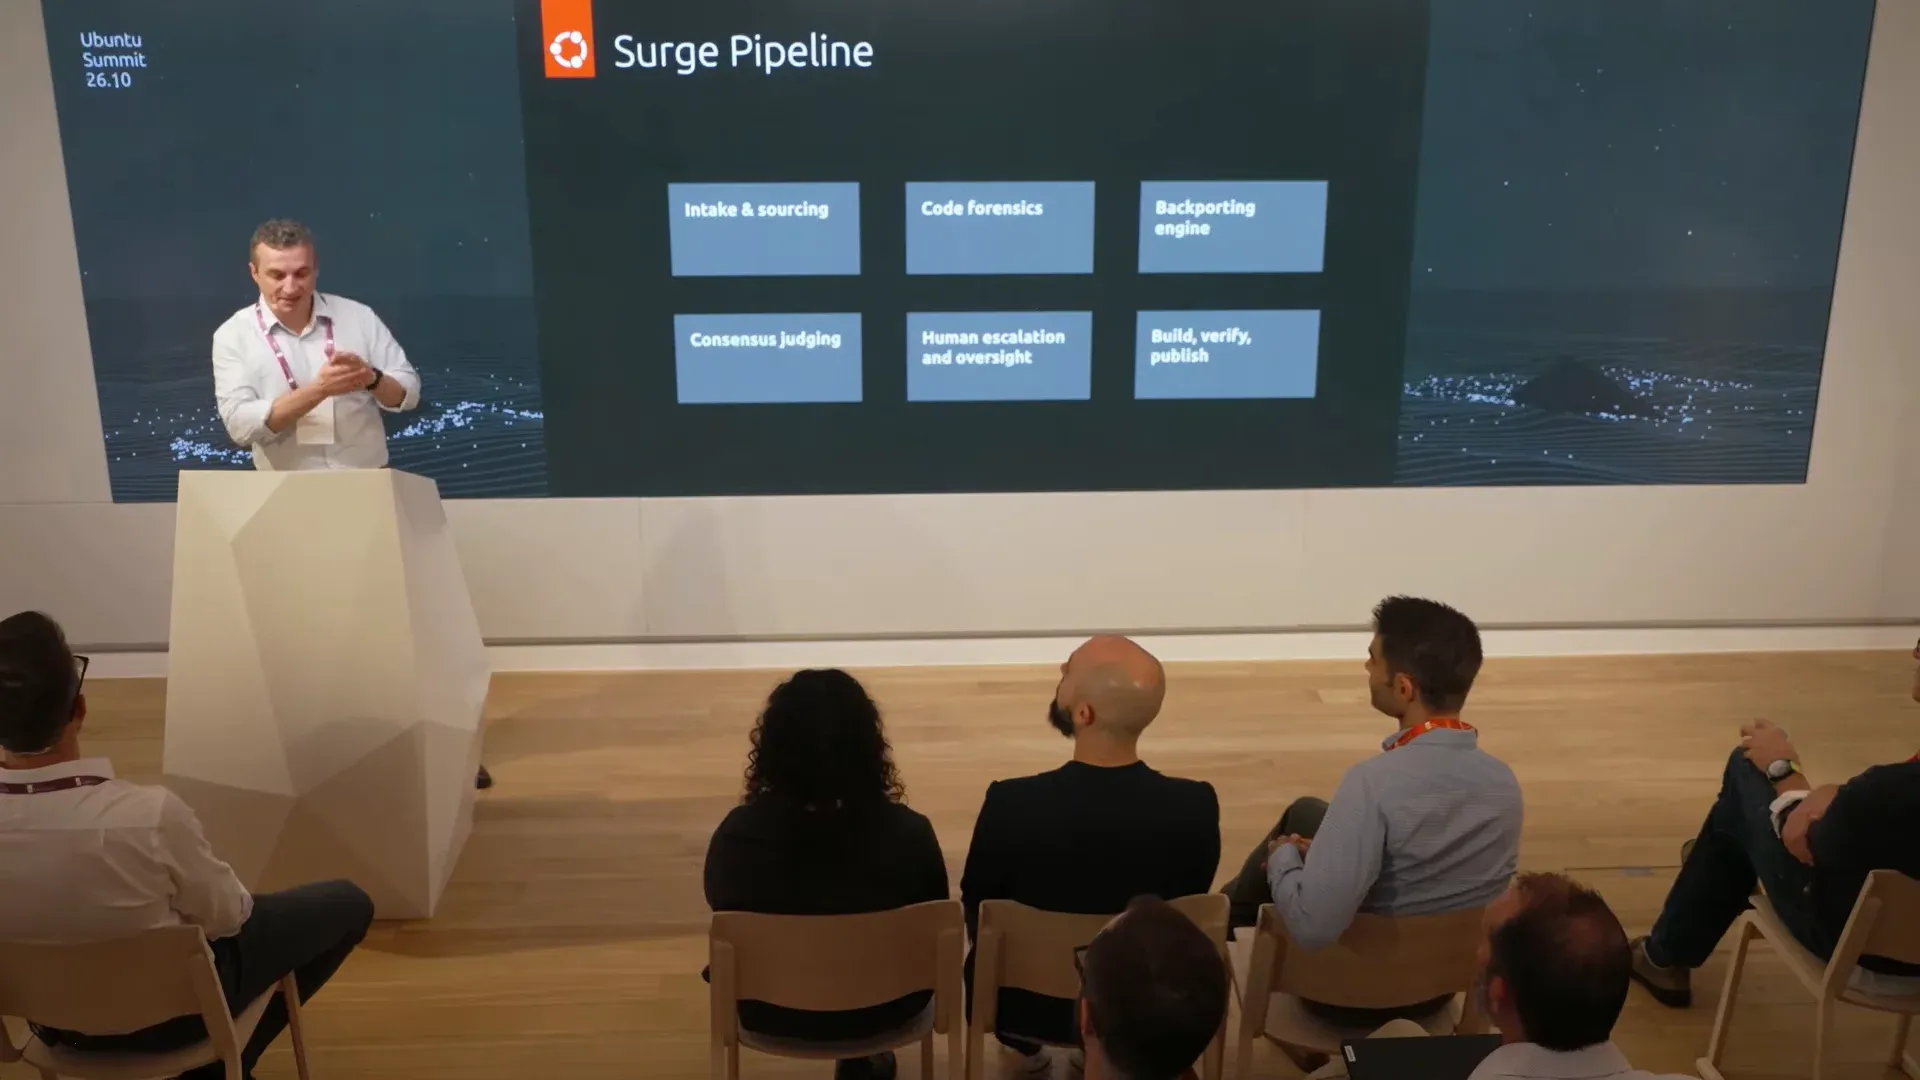
整个流水线分为六个阶段,最有趣的设计在于:它从不依赖单一AI模型来做出关键判断。
- 采集与来源映射——接收漏洞报告,将其映射到对应的软件包,并确认该受影响的包确实存在于Ubuntu中。
- 代码取证——获取上游补丁,分析源码,尝试复现漏洞,以验证Ubuntu当前版本是否真的受影响。
- 反向移植引擎——这是最核心的环节:不是由一个模型直接写出补丁,而是让多个竞争模型各自生成候选修复方案。
- 共识评审——一组独立的”裁判”模型对候选方案进行评估,必须达成一致意见才能通过。
- 人工升级——如果置信度不足或评审陷入僵局,案例会自动升级为人工审核,由Ubuntu安全工程师介入处理。
- 构建验证与发布——通过的补丁与其他标准Ubuntu包一样,经历确定性测试后正式发布。
这种”多模型竞争+投票决策”的架构,有效降低了单一模型出错的风险。
Edge归档:要AI修复可以,但得你主动申请
Surge生成的补丁不会通过常规安全更新推送到你手上。取而代之的是,Canonical正在推出Edge Archive——一个面向开发中修复方案的按需订阅预览通道。
Edge允许用户在Canonical完成全面的GA认证之前,就获得机器生成的补丁。代价是:这些修复尚未接受完整的测试验证。
Canonical反复强调,这不意味着其安全政策发生了改变。
官方明确表示:不会自动将Surge生成的补丁上传到稳定版本中。常规的安全更新仍然由人工校验,通过既定渠道正常推送。
你会选择启用吗?
对于普通Ubuntu桌面或服务器用户来说:默认情况下一切照旧,你的安全更新照常到位。
如果你想尝鲜,可以通过Ubuntu Pro来获取Edge归档(个人使用免费)。Canonical也发布了详细的操作指南。
就目前而言,不建议在生产服务器上启用Edge。但对于日常桌面机或家庭实验室环境,这是一个很好的提前试用途径——同时也可以帮助Canonical更早地发现潜在问题。
坦白讲,让AI写安全补丁这个想法可能会让你感到不安,这种担忧完全可以理解。但我们确实在面对一个现实:CVE不会停止增长,也不会自行减少。“用AI对抗AI”,或许是目前唯一可行的方向。
关注微信号:智享开源 ,及时了解更新信息。
阅读原文

还没有任何评论,你来说两句吧!