质量保证与测试
第三季度,质量保证工作持续推进,主要聚焦于对第二季度已落地成果的精修与优化。
在KDE Linux方面,OpenQA系统获得了大量投入,既用于维护现有功能,也致力于降低后续维护成本,同时新增了多项测试用例。部分亮点包括:
在PIM(个人信息管理)方面,端到端测试持续发挥价值,团队投入大量精力修复其中暴露的问题。涉及的问题包括:
- CalDAV对重复事件例外情况的处理
- KOrganizer遗漏部分重复事件例外
- CalDAV中自定义属性的解析
- Akonadi服务器使用SQLite后端时外键断裂引发的级联问题
- 接受邀请时出现不必要的iTIP序列自增
至此,所有测试中遗留的预期失败标记均已被清除。
有了这层质量保证的安全网,我们得以推进长期搁置的DAV支持改进。例如,kDAV已从KIO迁移至QNetworkAccessManager,带来显著的性能提升。此外,将DAV Akonadi资源移植到ObserverV3的工作也预期会带来进一步的性能优化,支持操作批处理。
IMAP4rev2与WebDAV推送
IMAP Akonadi资源中的QRESYNC支持已完成,显著提升了邮件同步速度,并大幅降低了同步过程中的网络带宽消耗。这也标志着IMAP4rev2升级工作基本告一段落。
随后,工作重心转向DAV Akonadi资源的WebDAV-Push支持。协议中更多功能正在实现,例如支持”Don’t Notify”头以避免对自身更改产生通知。同时,DavPush通知订阅的代码路径也已完善。
下一步是将各个组件进行集成,并增加新的端到端测试以验证整个链路。
这项工作还带来了一个有趣的副作用:需要实现DAV同步令牌支持,而大多数服务器均已支持此功能。这将简化日历同步流程,即使用户服务器不支持WebDAV-Push也同样受益。我们预期日历同步的体验将如邮件同步那样获得类似QRESYNC带来的显著提升。
目前该工作仍在进行中,部分合并请求尚在审核。但可以期待,明年的版本将在IMAP和DAV同步方面带来飞一般的速度体验。
安全性
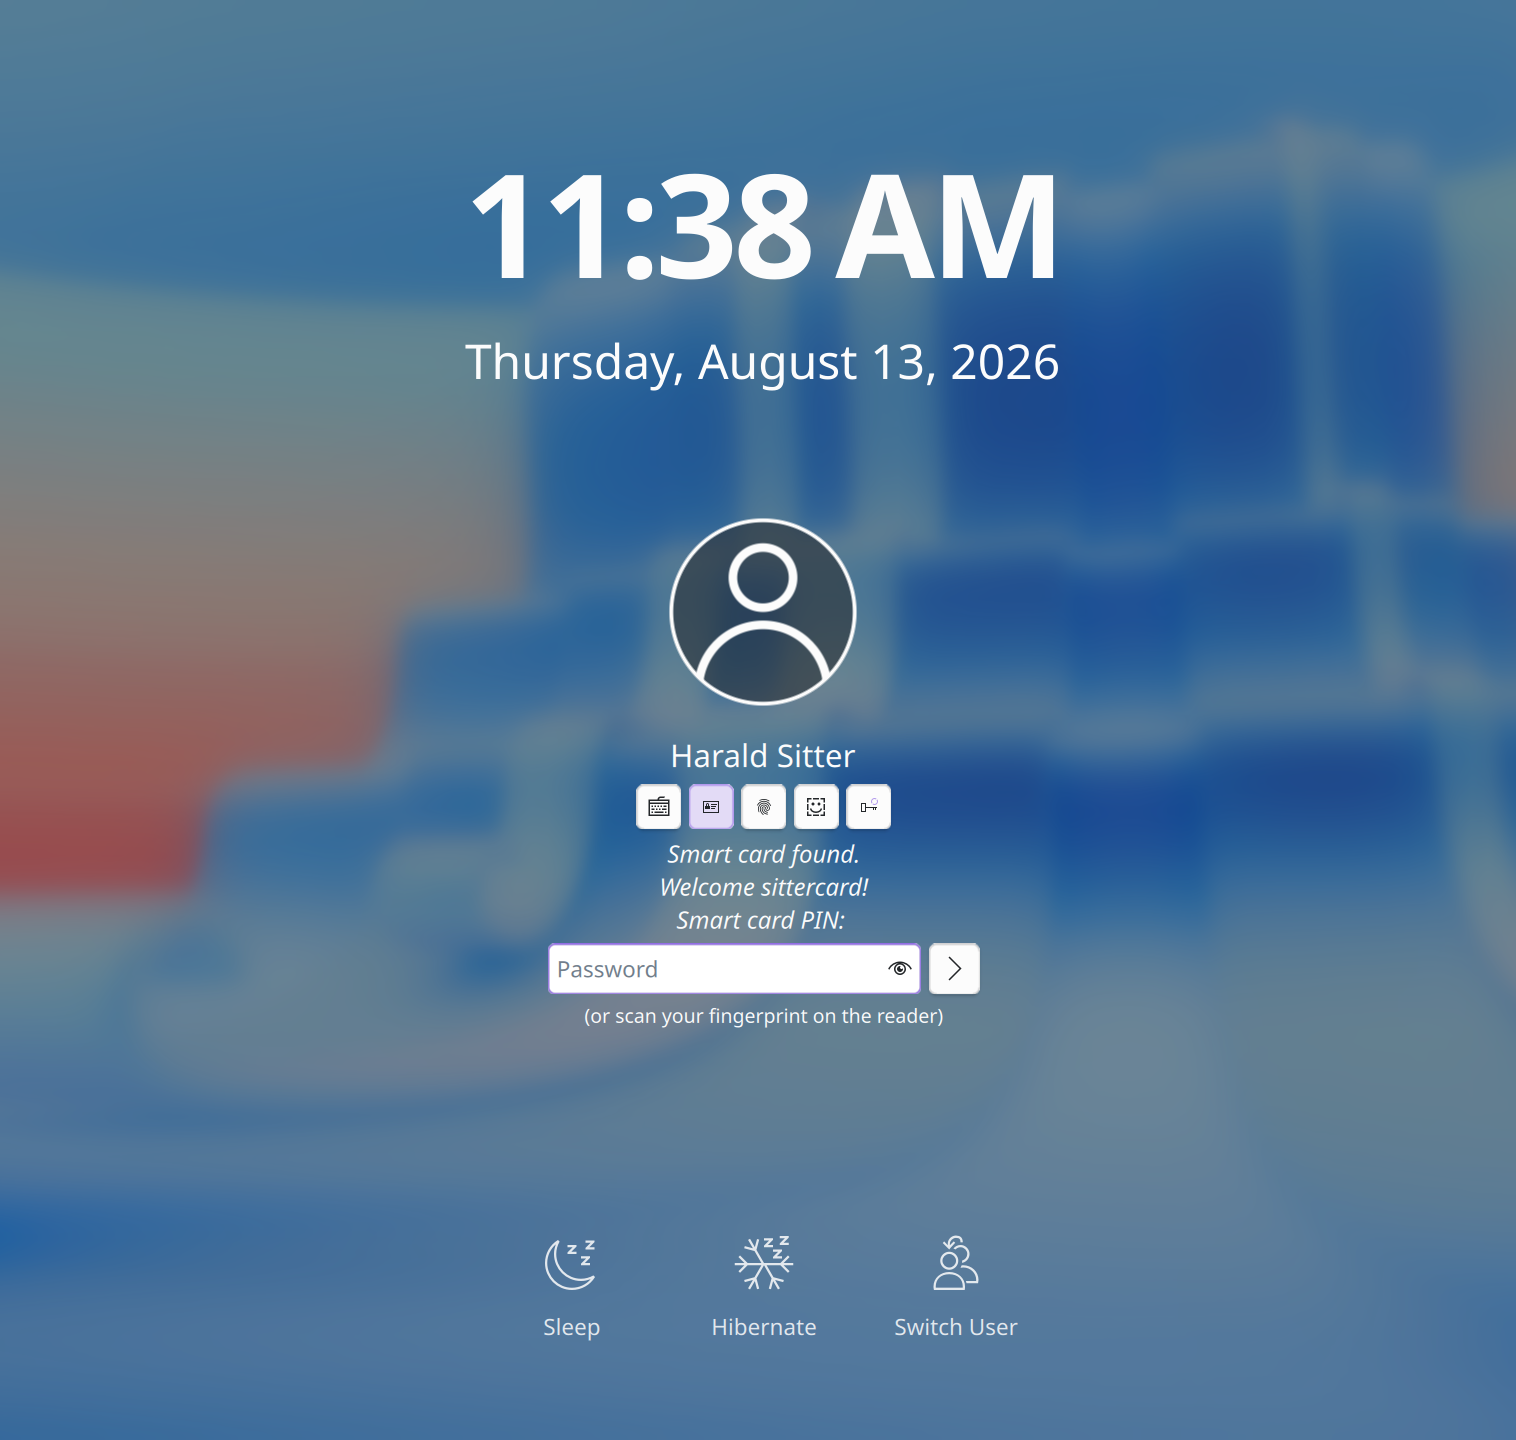
Plasma的安全基础设施在第三季度获得了大量改进。这些工作虽不引人注目,却切实夯实并现代化了底层根基。作为其中的一部分,Plasma锁屏界面引入了更具灵活性的认证体系,支持多种认证方式的配置与组合:
目前,团队正致力于将此特性扩展到Plasma登录管理器,并进一步共享双方的安全基础设施。
可恢复性
针对为Plasma添加”安全模式”的工作已正式启动。启用该模式后,用户可登录到一个专用的故障排查环境,其中包含帮助恢复至正常会话的工具。
相关工作正在推进中,预计部分功能将于第四季度陆续落地。
网络共享处理
KDE的网络共享处理在第三季度实现了两项重要改进。首先,由kio-fuse创建的Network FUSE挂载点将在您访问相关路径时自动按需挂载。其次,这些路径在登录会话之间保持稳定,确保了涉及kio-fuse挂载的路径跨登录会话持续可用。
此外,团队已开始移除KDE软件中的阻塞式文件访问调用,以减少通过FUSE等方式访问网络共享时可能引发的界面卡顿与假死现象——此项改进已率先应用于Dolphin文件管理器。
数据完整性
第三季度在数据完整性领域也取得了显著进展,从多个维度展开了工作。
首先,在第二季度构建的kio-snapshot服务在第三季度获得了大量的技术打磨与用户界面优化,使其成为一款实用且可靠的工具。
关注微信号:智享开源 ,及时了解更新信息。
原文链接:https://blogs.kde.org/2026/10/11/this-quarter-in-kde-digital-sovereignty-q3-2026/

 扫码关注公众号:智享开源

还没有任何评论,你来说两句吧!